Sieben Handlungsfelder, die jetzt zählen
In diesem kompakten Fachbericht teilt Thomas Weihrich, CEO der Weihrich Informatik, seine Erfahrung als Unternehmer mit Unternehmern: sieben erprobte, bezahlbare Handlungsfelder, mit denen KMU ihre IT-Sicherheit heute wirksam stärken – von der Sicherheitsanalyse über Microsoft 365 Härtung und Identitätsschutz bis zum Disaster Recovery Plan. Keine Visionen, sondern konkrete Massnahmen, die sich in Unternehmen mit 50 bis 1000 Mitarbeitenden bereits bewährt haben. IT-Sicherheit ist Chefsache
CHF 0.00
Sieben Handlungsfelder, die jetzt zählen – Ein Fachbericht von CEO zu CEO
Thomas Weihrich, CEO, Weihrich Informatik
«Eigentlich wissen wir, dass wir handeln müssten – aber wir wissen nicht, wo wir anfangen sollen.» Diesen Satz hört Thomas Weihrich immer wieder in Gesprächen mit Unternehmern – vom Familienbetrieb mit 50 Mitarbeitenden bis zum international tätigen Dienstleister mit 1000. Dieser Fachbericht ist seine Antwort: geschrieben nicht als Verkäufer, sondern als Kollege, der die Sorgen eines Unternehmers aus eigener Erfahrung kennt.
Die Ausgangslage: Angreifer nutzen heute Künstliche Intelligenz, um Schwachstellen automatisiert zu finden und auszunutzen. Phishing-Mails sind kaum noch von echten Geschäftsmails zu unterscheiden, und die Zeitspanne zwischen Angriffsbeginn und möglichem Erfolg hat sich massiv verkürzt. Reine manuelle Überwachung reicht nicht mehr aus – IT-Sicherheit ist zur Chefsache geworden.
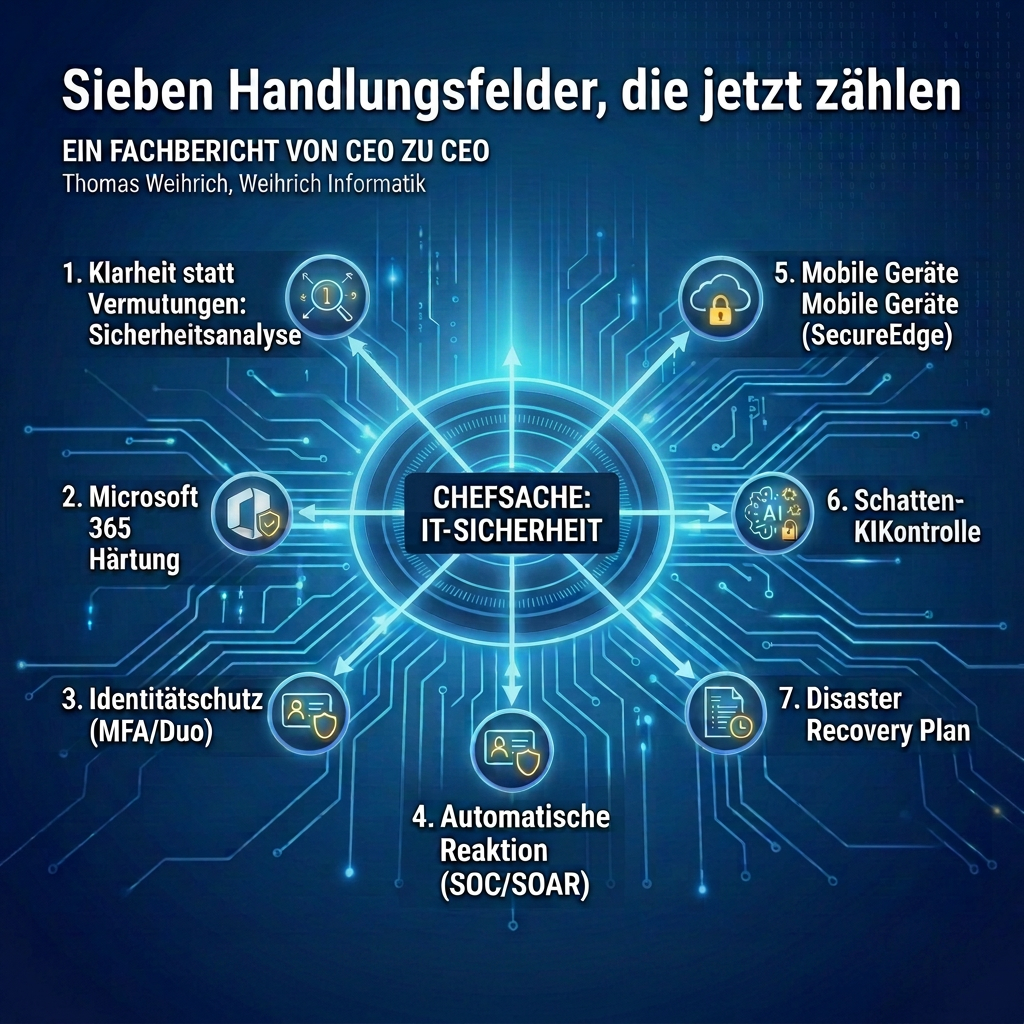
Die sieben Handlungsfelder im Überblick:
- Klarheit statt Vermutungen – die Sicherheitsanalyse: Ein gründlicher Analyse-Scan durchleuchtet die gesamte IT-Architektur und liefert eine verständliche Auswertung in der Sprache des Managements – als Basis für ein massgeschneidertes Sicherheitspaket.
- Microsoft 365 konsequent härten: Neue Sicherheitsfunktionen von Microsoft sind nicht automatisch aktiviert. Der Secure Score wird zum kontinuierlichen Auftrag: Administrationsrechte begrenzen, veraltete Protokolle abschalten, Bedrohungsabwehr konfigurieren.
- Identitäten schützen – starke Multi-Faktor-Authentifizierung: Mit Cisco Duo Essentials und Advantage, inklusive Identity Intelligence, werden gestohlene Zugangsdaten wirkungslos – vom gehärteten Login bis zur Erkennung verdächtiger Login-Muster und überprivilegierter Konten.
- Automatisiert reagieren – SOC, SOAR und Endpoint Protection: Erkennt das Security Operations Center eine Bedrohung, greift ohne Zeitverzug die richtige Gegenmassnahme. Auffällige Geräte werden automatisch vom Firmennetz entkoppelt – Sie kaufen sich nicht nur Technologie, sondern Zeit.
- Sicher unterwegs – Schutz mobiler Arbeitsgeräte: Mit SecureEdge, der Cloud-First-SASE-Plattform, profitiert jedes Gerät unabhängig vom Standort vom gleichen hohen Schutzstandard – ob im Hotel, im Coworking-Space oder beim Kunden.
- Schatten-KI – Transparenz statt unkontrolliertem Datenabfluss: Mitarbeitende nutzen öffentliche KI-Tools oft über private Konten – mit der Folge unwiderruflichen Datenabflusses. Der bessere Weg statt Verbot: klare Richtlinien, Sensibilisierung und sichere, freigegebene Alternativen.
- Handlungsfähig im Ernstfall – der Disaster Recovery Plan: Wer entscheidet? Wer informiert wen? Welche Systeme laufen zuerst wieder? Ein lebendiger DRP mit regelmässigen Tests sorgt dafür, dass Ihr Betrieb im Krisenfall handlungsfähig bleibt.
Das Fazit: IT-Sicherheit ist kein Projekt mit Abschlussdatum, sondern ein fortlaufender Prozess. Wer seine Umgebung professionell härtet, positioniert sich im Wettbewerb als verlässlicher Partner – bei Kunden, Lieferanten und in Ausschreibungen. Die Empfehlung des Autors: Beginnen Sie mit der Bestandsaufnahme. Sie bringt Klarheit, kostet wenig und zeigt Ihnen den Weg.